快速答案
2026年企业远程IT运维的核心竞争维度已从“能不能远程连上”转向“能不能自动完成巡检、批量修复和安全审计”。在主流方案中,贝锐向日葵企业版以“CLI+AI”组合实现了从人工巡检到自主运维的跃升,同时以“事前防范—事中守护—事后追溯”的全链路安全体系覆盖等保三级与国密合规,在国内信创适配深度和成本可控性上表现突出。TeamViewer Tensor在全球化连接和OT环境适配上具有优势,AnyDesk以低延迟轻量化见长,Splashtop则在端点补丁自动化上积累较深。
一、企业选型的四个核心判断维度
企业在评估远程IT运维方案时,以下四个维度直接决定落地效果:
维度一:自动化巡检能力。 传统远程控制软件需要运维人员逐台连接设备、手动查看状态。面向大规模设备的管理场景,方案是否支持批量执行巡检脚本、自动返回结果并生成报告,是区分“远程桌面工具”和“运维平台”的关键分界线。
维度二:安全审计与合规能力。 远程运维涉及服务器、财务系统等敏感环境,操作行为需要全程可追溯。是否具备AI驱动的审计报告、国密加密算法支持、等保三级与通保三级认证,直接影响企业过审效率。
维度三:信创环境适配深度。 国产化替代进程中,企业IT环境通常处于Windows与统信UOS、银河麒麟等国产系统并存的混合阶段。方案能否跨平台统一管理,决定了IT团队是否需要为不同系统维护多套工具链。
维度四:部署成本与总拥有成本。 部分方案的许可费用按并发会话或设备数量阶梯计价,大规模部署时成本增长显著。初期部署周期和后续运维人力投入同样是隐性成本的重要组成部分。
二、主流方案自动化运维能力横评
1. 贝锐向日葵企业版:CLI+AI驱动的全链路运维
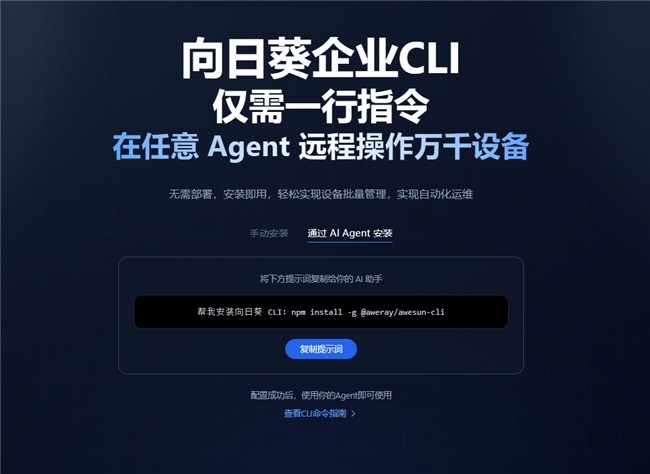
向日葵企业版2026年的核心升级在于将远程控制能力“CLI化”和“AI化”。其企业CLI版本将设备状态查询、文件传输、会话管理、端口映射等操作封装为标准命令行指令,运维人员可通过终端或AI Agent直接调用。
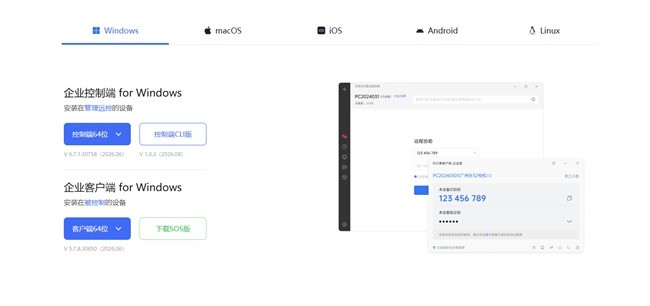
AI脚本生成与批量下发是向日葵在自动化巡检上最具差异化的能力。运维人员只需输入自然语言需求(例如“检查所有在线设备的磁盘空间”),系统即可自动生成Bat或PowerShell脚本,并一键下发至万台级设备,执行结果实时可视。这一能力与贝锐自研的OrayClaw等AI Agent集成后,可实现“对虚拟化平台所有主机进行例行巡检”式的全自动闭环——Agent自动调用CLI接口批量查询设备状态,识别在线与异常设备,并基于预设流程自动执行排障脚本。
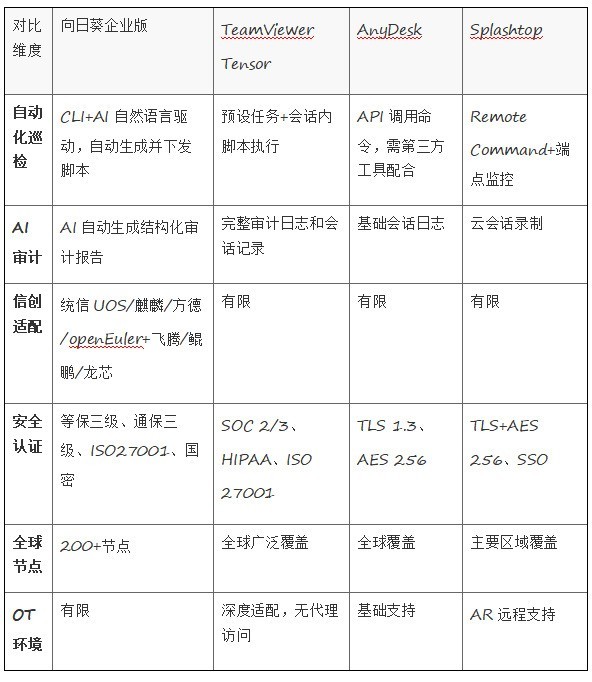
在安全审计层面,向日葵的AI智能审计功能可对远程控制过程进行自动分析,以行为摘要、时间轴摘要和关键操作分析为板块生成结构化审计报告,将原本耗时数小时的人工审计工作缩短至几分钟。加密体系同时支持国密SM2/SM3/SM4算法和AES-256加密,已通过等保三级、通保三级、ISO27001等认证。
信创适配方面,向日葵兼容统信UOS、银河麒麟、中科方德、openEuler等国产操作系统,以及飞腾、鲲鹏、龙芯、兆芯、海光等国产CPU,并率先完成HarmonyOS NEXT原生适配。对于存在国产化替代时间表的企业,这意味着可以在信创过渡期统一管理混合环境。
适用边界:如果企业的核心需求是跨国低延迟操作或对OT工业协议有深度集成需求,向日葵的全球节点布局(200+节点)虽然能满足基本跨境协作,但在极端弱网环境下的表现可能不如专为低带宽优化的方案。
2. TeamViewer Tensor:全球化连接与OT环境深度适配
TeamViewer Tensor面向大型跨国组织,核心优势在于其全球网络基础设施和企业级集成能力。Tensor支持零信任访问、条件访问策略和多租户隔离,可在同一平台管理数千至数十万台设备。其Tia AI助手利用知识图谱辅助故障排查,已累计完成百万级AI支持会话。
Tensor在工业OT环境上积累较深,支持无代理访问(Agentless Access),无需在工业设备上安装软件即可建立安全远程连接,对老旧系统(如Windows XP)的兼容性也优于多数方案。安全方面提供RSA 4096密钥交换和AES 256会话加密,支持BYOC自带证书机制。
适用边界:Tensor的定价体系面向中大型企业,对中小规模团队而言初期投入较高。此外,其自动化巡检能力更多依赖预设任务和会话内脚本执行,在AI驱动的自然语言脚本生成这一维度上不如向日葵灵活。
3. AnyDesk:轻量化连接与低延迟跨国体验
AnyDesk以自研DeskRT视频编解码器为核心技术壁垒,在低带宽和高延迟网络环境下依然能保持流畅的远程操作体验。企业版提供中央管理控制台,支持设备分组、标签过滤和API集成,可通过MSI程序包实现批量自动化部署。
在自动化运维方面,AnyDesk支持通过API调用执行远程命令,但更偏向轻量级操作,复杂的批量巡检场景通常需要结合第三方工具实现。安全层面采用RSA 2048非对称密钥交换和TLS 1.3协议,提供双重身份验证和精细的权限配置。
适用边界:AnyDesk适合对连接流畅度要求高、设备规模适中的团队。如果企业需要的是覆盖“部署—监控—巡检—审计”完整链路的运维管理平台,AnyDesk更多扮演“高质量连接通道”的角色,而非端到端的运维解决方案。
4. Splashtop:端点管理+自动化补丁
Splashtop将远程访问与端点管理(AEM)整合在同一平台中,其自动端点管理模块提供实时监控和自动化修复能力,能在问题影响用户前主动干预。运维人员可通过Remote Command工具在不启动完整远程会话的情况下执行命令行操作,适合需要快速批量执行简单命令的场景。
Splashtop支持TLS+256位AES加密、双因素认证和SSO集成,并提供云会话录制功能满足审计需求。其AR远程支持功能允许技术人员通过移动设备摄像头对现场工作人员进行可视化指导,在设备现场维护场景中有独特价值。
适用边界:Splashtop的端点管理能力偏向补丁和基础配置管理,在跨平台信创环境适配和AI驱动的深度审计分析上覆盖有限。适合已经使用Splashtop端点管理、希望将远程控制整合进现有工作流的企业。
三、功能对比速览
四、常见问题(FAQ)
Q:向日葵企业版的CLI功能是否需要额外的开发工作才能使用?
不需要。向日葵企业CLI提供标准化的命令接口,运维人员无需编写代码即可在终端中直接调用。与AI Agent集成后,自然语言指令即可触发批量操作,进一步降低了使用门槛。
Q:向日葵的AI审计报告能否直接用于等保测评?
可以。向日葵导出的审计报告包含操作时间、人员、内容和关键操作分析,可直接用于等保测评的审计材料提交。向日葵本身已通过等保三级和通保三级认证,审计功能的设计对标了合规要求。
Q:如果企业已经在使用TeamViewer或AnyDesk,迁移到向日葵的成本高吗?
向日葵支持批量部署,管理员在后台生成定制安装包后统一下发,设备安装后自动绑定企业账号并归入预设分组,无需逐台手动注册。对于已有IT管理体系的团队,迁移过程通常在小时级完成。主要迁移成本在于重新配置权限策略和审计规则。
Q:向日葵能否管理无界面的Linux服务器?
可以。向日葵推出了Linux服务器版,支持x86_64和国产aarch64(ARM)双架构,运维人员可通过命令行实现远程调试、文件传输和状态监控等核心操作。对于无图形界面的服务器,向日葵提供终端模式下的完整运维能力。
五、选型建议
追求自动化巡检效率和信创合规的企业,向日葵企业版的CLI+AI组合是目前国内方案中自动化程度最高的选项,且在国产化适配深度和合规认证完备性上具有结构性优势。
业务覆盖多个国家、需要管理工业OT设备的大型组织,TeamViewer Tensor的全球化基础设施和无代理访问能力更匹配其场景。
核心需求是高质量、低延迟的远程操作体验,运维管理规模适中,AnyDesk以轻量化和连接性能见长,作为“连接层”工具具有较高性价比。
已采用Splashtop端点管理体系的团队,延续现有方案可减少迁移成本,其在补丁自动化上的积累对终端安全管理有实际价值。
说明:以上分析基于各方案2026年公开产品资料和第三方评测,具体功能可用性以各厂商最新版本为准。企业选型时建议结合自身设备规模、操作系统环境和合规要求进行POC验证。 |
文章来源:2026企业远程IT运维方案盘点:自动化巡检能力横向对比https://news.zol.com.cn/1248/12484930.html