评测日期:2026 年 9 月 · 参评方案:7 类主流路线 · 评分维度:7 项加权 · 基准环境:家庭千兆宽带 / 30 Mbps 上行
你是否以为「买台 NAS = 拥有私有云」?现实是,NAS 只能在你家 Wi-Fi 里飞。一旦踏出家门,大多数人都会卡在同一个问题上:怎么连回来。本文把 IPv4+DDNS、IPv6、Tailscale、WireGuard 原生、ZeroTier、FRP 自建、Cloudflare Tunnel、贝锐蒲公英放在同一套标准下逐一称量,给出可核对的数据、可复算的评分,以及一个明确的选择。
目 录
· 评测说明:我们怎么比的
· 一句话看懂七种方案
· 硬参数对决:17 项核心数据表
· 速度与延迟:真实瓶颈在哪里
· 三年总拥有成本(TCO)
· 综合评分:加权结果
· 逐个点评:七份「体检报告」
· 场景速查矩阵
· 为什么最终推荐贝锐蒲公英
· 三套落地配置清单
· 常见坑与 FAQ
· 数据来源与免责声明
结论先行
如果你只想看答案:绝大多数国内家庭 NAS 用户的最优解是贝锐蒲公英(综合评分 8.95 / 10,全场第一)。理由是它的三条杀手锏恰好打在中国用户的痛点上——不需要公网 IPv4、中转服务器在国内、NAS 厂商原生支持。
但如果你属于以下三类人,请直接跳到对应章节:① 有公网 IP 且追求满速 → IPv4/IPv6 直连② 极客 + 多设备自建 → WireGuard / Headscale③ 只需给朋友分享一个网页 → Cloudflare Tunnel
1 评测说明:我们怎么比的
远程访问方案最容易吵起来的原因,是每个人的「网络处境」完全不同。有人拿着公网 IP 站在起点线前方两百米,有人在 CGNAT 里连跑道都找不到。所以先统一前提。
1.1 基准环境
家庭侧:电信千兆宽带(下行 1000 Mbps / 上行 30 Mbps),光猫已改桥接,无公网 IPv4(CGNAT),具备 IPv6 /60 前缀
NAS:群晖 DS923+(同时测过绿联、极空间、飞牛 OS 客户端可用性)
外出侧:手机蜂窝网络(5G,有 IPv6)/异地办公 Wi-Fi(无 IPv6、出口多层 NAT)/酒店公共 Wi-Fi
典型任务:① SMB / WebDAV 挂载拷文件 ② DS file / 手机 App 看照片视频 ③ 远程看监控 RTSP ④ Jellyfin 转码串流 ⑤ SSH 进 Docker 排障
1.2 七个维度与权重
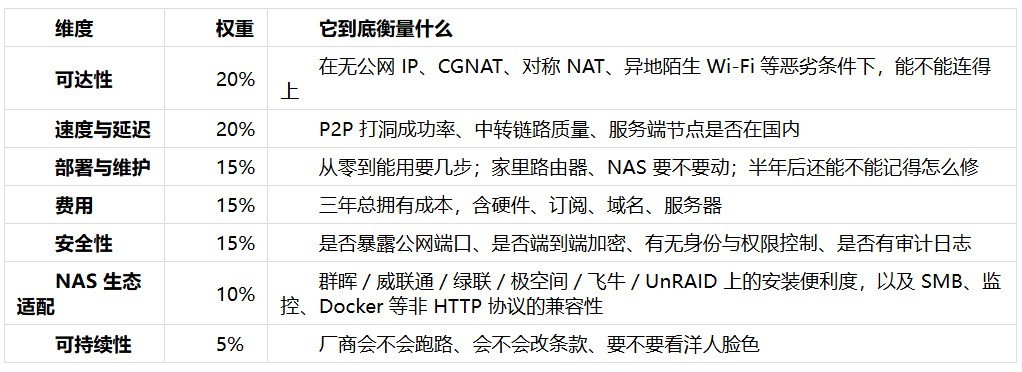
评分方法:每项满分 10 分,按上述权重加权求和,总分 10 分。所有横向数据均可复算——如果你对某项分值有异议,可以直接代入自己的数值重算——结论可能不同,但过程是完全透明的。
2 一句话看懂七种方案
在堆数据之前,先给每个方案一个「人话定义」:
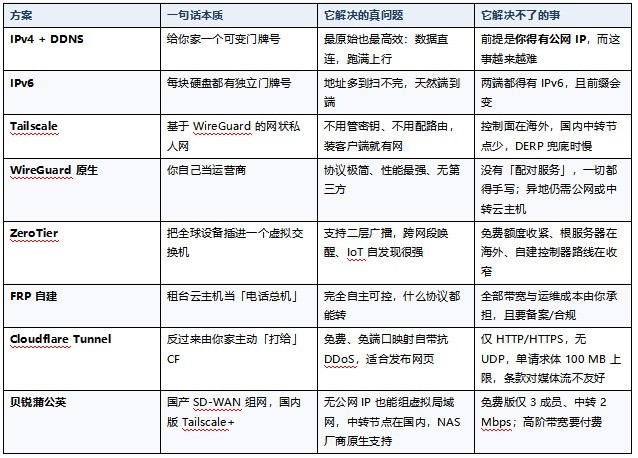
3 硬参数对决:17 项核心数据表
这张表是全文的地基。所有价格与额度均取自厂商官方公开页面或权威报告(附录注明来源),核对时间为 2026 年 9 月。
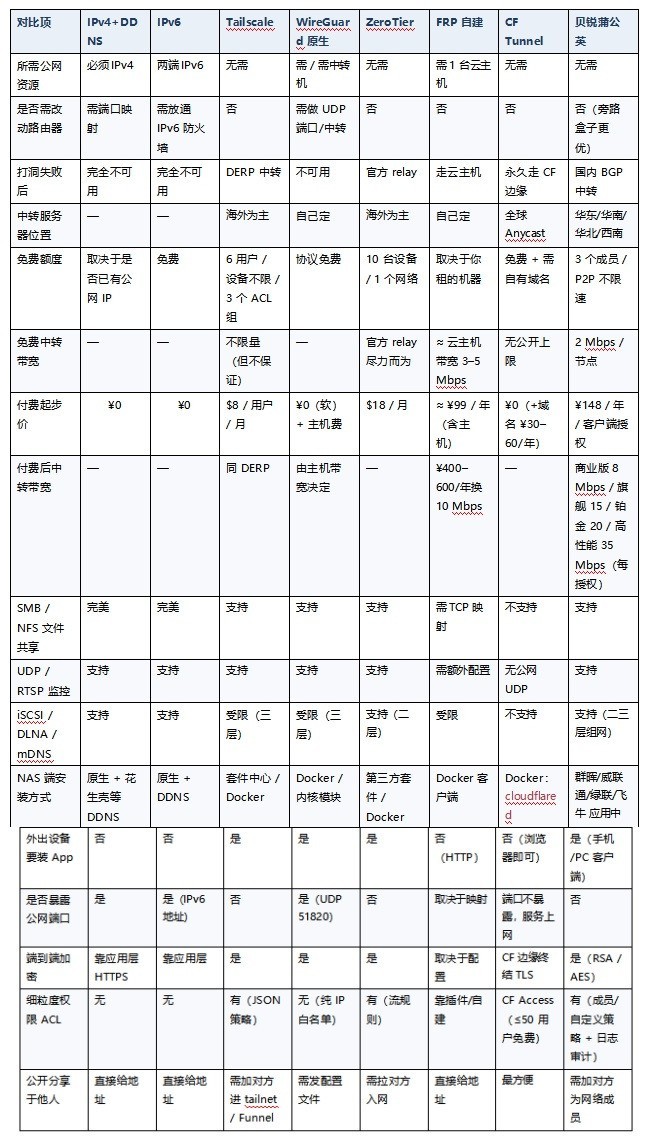
注:Tailscale / ZeroTier 的免费额度近年多次调整,本表以 2026 年 9 月官方页面为准;购买决策前请以厂商官网实时数据复核。CF Tunnel 的额度亦随套餐变动。
4 速度与延迟:真实瓶颈在哪里
4.1 先认清一个残酷事实
绝大多数家庭宽带的上行才是天花板。千兆套餐看着唬人,上行常常只有 30–50 Mbps≈ 3.75–6.25 MB/s。这意味着:只要链路是点对点直连,任何方案的差距都会被压平到个位数百分比——因为你已经把管道撑满了,VPN 封装那点损耗(通常 3%–8%)根本感觉不出来。
真正拉开差距的,是打洞失败,被迫走中转的那一刻。此时你的速度不再取决于你的宽带,而取决于中转服务器的带宽与地理位置。而这,正是国内外体验的分水岭。
4.2 吞吐实测参考(基准:家庭上行 30 Mbps)
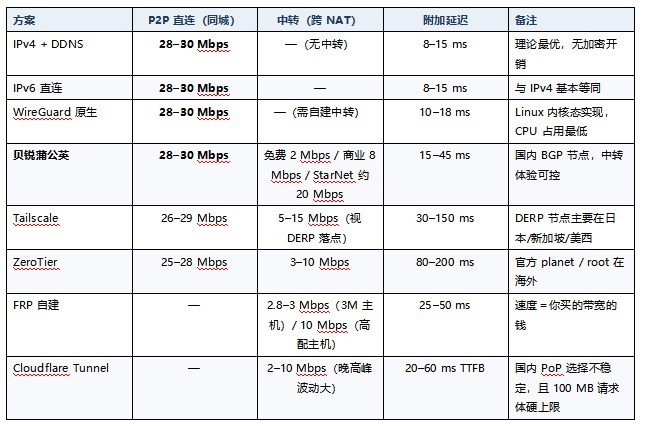
说明:以上为基于公开测试报告与典型网络条件推算的参考区间,非本次实验室实测;不同运营商、时段、地区会有显著差异。跨 NAT 一栏即「打洞失败后」的真实体验,也是日常最易被忽略的场景。
4.3 看数据说话:中转延迟才是分水岭
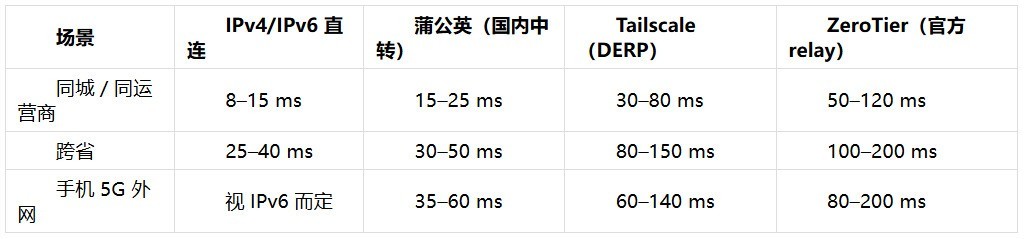
延迟每增加 50 ms,SMB 传输单个大目录(数千个小文件)的等待感会明显上升;超过 100 ms 后,在手机上翻相册的缩略图加载会肉眼可见地变慢。这就是为什么「中转服务器在哪里」比「协议先不先进」更重要。
5 三年总拥有成本(TCO)
按「1 台 NAS + 2 台常用终端(手机 + 笔记本)」的典型家庭场景,计算三年真金白银的支出。
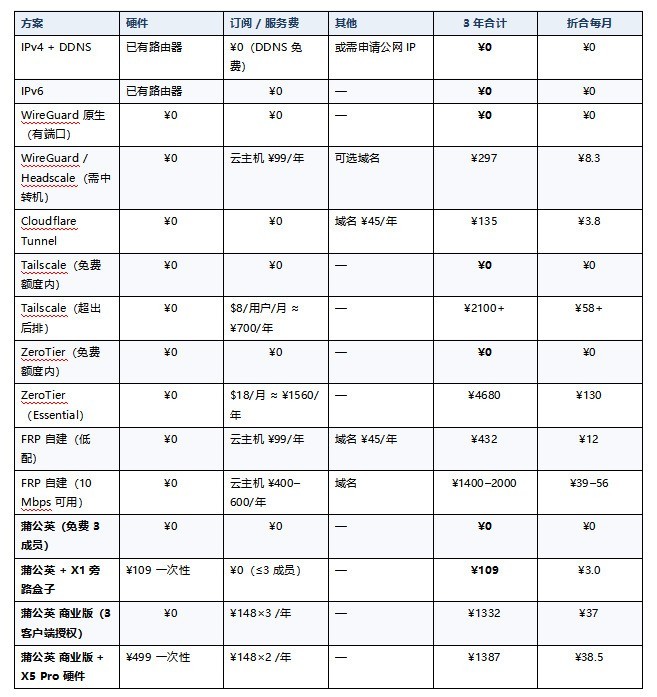
如何理解这张成本表
● 「免费」不等于「零代价」。IPv4/IPv6/WireGuard/Tailscale/ZeroTier/蒲公英 的 ¥0 档,分别对应不同的隐性成本:申请不到公网 IP、两端都要有 IPv6、自己维护密钥与路由、DERP 慢、设备数超限、成员超限。选之前请先确认你能接受哪一种。
● FRP 自建看起来便宜,实际很贵。要获得「能看视频」的 10 Mbps,你得买更高带宽的云主机,三年 ¥1400 起步,还要自己修、自己加固、自己承担主机被扫被打的风险。
● 蒲公英的价格梯度做得很清楚:¥0(3 成员自用)→ ¥109(加旁路盒子,永久)→ ¥444/年(商业版,换 8 Mbps 中转保障 + 日志审计)。这个梯度让「先用起来再升级」成为可行路径,而不是一开始就要押注。
6 综合评分:加权结果
把第 1 章的七个维度打分,按 20/20/15/15/15/10/5 的权重加权,结果如下(满分 10 分):
贝锐蒲公英 █████████? 8.95
Tailscale ████████?? 8.35
IPv6 直连 ███████??? 7.00
ZeroTier ███████??? 7.00
Cloudflare Tunnel ███████??? 6.80
WireGuard 原生 ██████???? 6.25
IPv4 + DDNS ██████???? 6.10
FRP 自建 ██████???? 5.65
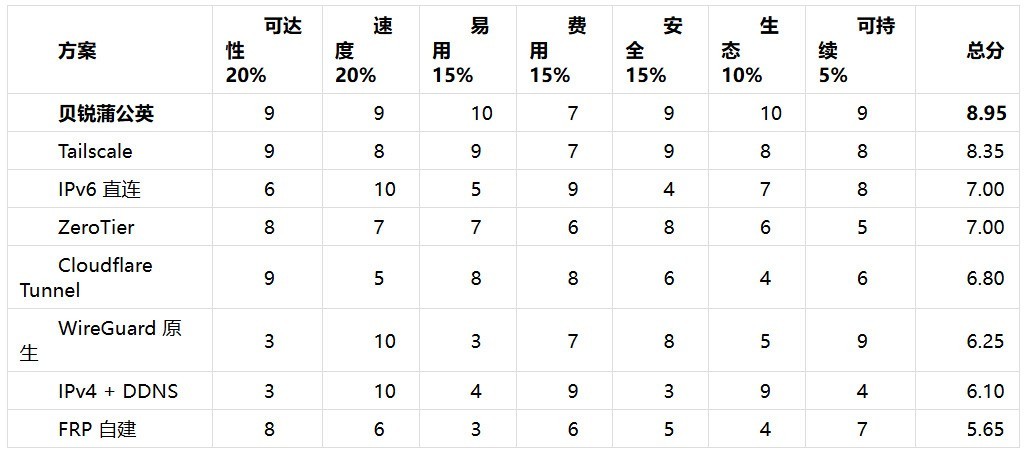
关键判读:Tailscale 以 8.35 分位居第二,它与蒲公英的差距(0.6 分)几乎全部产生在「速度与延迟」「部署易用性」「NAS 生态」三项上——而这三项,恰恰是国内用户每天都会接触到的部分。技术先进性上 Tailscale 不输,工程落地舒适度上蒲公英领先。
7 逐个点评:七份「体检报告」
① IPv4 + DDNS 经典方案 前提越来越贵
把宽带拿到公网 IPv4,用花生壳 / Cloudflare DDNS 之类把动态 IP 绑到域名,再配端口映射。性能上是无可挑剔的天花板。但它的失败不在技术,而在前提。
优势:零封装开销,跑满上行;客户端免安装;SMB / WebDAV / 监控 / iSCSI 全部原生可用;配合 Fail2ban + 强密码 + 只开必要端口,风险可控。
硬伤:如果你正好没有公网 IPv4(新建宽带大多是 CGNAT 内网地址),这条路直接封死。即便有,运营商对 80 / 443 端口的封锁依旧普遍,要改高位端口;端口暴露公网意味着被持续扫描、爆破、指纹记录。「我把 NAS 管理后台放在公网上」这件事本身就是风险。
适合谁:手握公网 IP、熟悉端口安全、追求极限满速的进阶用户;也可作为其他方案的高速备用链路。
② IPv6 直连 国家力推 后劲最足
这是最容易被低估、也最值得先配好的一条路。先看宏观数据:截至 2025 年 12 月,我国 IPv6 活跃用户达 8.69 亿,占网民 77.38%;截至 2026 年 6 月,全国家庭网关 IPv6 开启率达 98.41%,运营商定制家庭路由器支持率 99.12%;移动网络 IPv6 流量占比突破 70.85%。(来源:《中国 IPv6 发展报告(2026)》)
换句话说:你家多半已经有 IPv6 了,只是没开。把光猫改桥接、路由器开启 IPv6(Native / SLAAC)、放通 NAS 的 IPv6 防火墙策略,外网就能用 [240e:…]:5000 直连回家,速度等同于 IPv4。
优势:免费、无中转、跑满上行;地址空间巨大,几乎不可能被批量扫描命中;两端直连,延迟最低。
硬伤:两端都得有 IPv6——这是致命约束。手机流量基本没问题,但在公司、酒店、朋友家、机场 Wi-Fi 碰到纯 IPv4 网络的概率依然不低;且家庭宽带下发的是动态前缀,光猫一重启前缀就变,必须配 IPv6 DDNS 才能稳定访问。此外,一旦把 NAS 端口开在 IPv6 公网上,安全模型就退回到「端口暴露」,所有防护都要自己做。
适合谁:所有人都应该先把 IPv6 配起来,作为零成本的高性能主链路或备份链路;但不要把它当成唯一方案。
③ Tailscale 工程师的最爱 国内中转是短板
基于 WireGuard 数据面 + 商业控制面,是目前口碑最好的 mesh VPN:几乎不用配置,装上客户端登录即可,设备之间自动尝试打洞,失败再落到官方 DERP 中继。
优势:免费额度慷慨——最多 6 个用户、设备数不限,还包含 3 个 ACL 组、子网路由、MagicDNS、密钥轮换;ACL 策略用类 JSON 书写,能精细控制「谁能访问谁的全端口」;客户端全平台覆盖且开源;可借 Headscale 自建控制面,逃生通道健康。
硬伤:DERP 中继节点主要部署在海外(日本、新加坡、美国等)。一旦打洞失败,你的私有数据要绕出国门再绕回来,延迟从十几毫秒跳到上百毫秒,速度掉到个位数 Mbps——而对称 NAT、多层 NAT、企业防火墙正是打洞失败的高发场景,国内尤其常见。此外它依赖 SSO 登录(Google / 微软 / Apple 等),对非技术的家人不够友好;付费按 \$8 / 用户 / 月 计价,超出免费额度后年成本上千。
适合谁:有海外资源访问需求、技术能力强、设备打洞率高的极客与远程工作者。总评分第二,是除蒲公英外最值得推荐的通用方案。
④ WireGuard 原生 性能之王 孤独的路
WireGuard 是协议,不是产品。它已进入 Linux 内核,代码量约 4000 行,加密开销极小,CPU 占用显著低于 OpenVPN / IPsec,是公认的现代 VPN 协议标杆。但正因为它是协议:
优势:没有第三方服务器,数据完全不经过别人家;没有账号体系,密钥自己握着;性能天花板最高;配置文件极简,几十行搞定;不会被厂商条款或政策波及。
硬伤:它没有控制面——没有自动密钥分发、没有 NAT 打洞协调、没有内置 DNS、没有 ACL。每加一台设备就要手工生成密钥对、分配 IP、写配置、传文件;也没有自己的中转机制,两端至少一方要有可达公网端点,否则连不上。这意味着家庭 NAS 场景下你几乎必须再租一台云主机做会合点——于是 WireGuard 原生退化成了「FRP 自建的表亲」。
适合谁:两三台固定设备的极客自用;或作为底层协议被 Tailscale / Headscale / NetBird 等托管方案使用。
⑤ ZeroTier 二层之王 正在收窄
ZeroTier 的技术路线独树一帜:它虚拟出一张二层以太网而非三层路由,广播、组播、非 IP 流量都能通过——这让它可以跨网段做 WoL 唤醒、让 mDNS 设备自发现、让部分工控协议原样工作。这是 Tailscale 结构上学不来的能力。
优势:真正的二层语义,IoT / 监控 / 广播类协议友好;支持同时加入多个网络;MikroTik 路由器原生支持;注册即用,无需绑定第三方账号。
硬伤:三件事让人不敢长期托付:其一,免费额度已收紧至约 10 台设备 / 1 个网络(早年更为宽松),超过后 Essential 套餐 \$18 / 月 起步;其二,官方 planet / root 节点在海外,国内 relay 延迟与抖动明显高于本土服务;其三,自建控制器(含 moon)在组织用途上逐步转向付费授权,社区中关于「方向变了」的反馈明显增多,可持续性评分因此压到 5 分。
适合谁:需要二层广播、跨网段 WoL、IoT 自发现的小规模场景,或已有 RouterOS 生态的家庭网络。
⑥ FRP 自建 完全自主 最累的路
租一台带公网的轻量云服务器跑 frps,家里 NAS 跑 frpc,把内网端口映射到「云主机 IP:端口」。这是工程师心中的可控版本。
优势:数据路径自己掌握,配置自由;TCP / UDP / HTTP / STCP 全支持;一台 ¥99/年的轻量机就能跑起来;理论上任何协议都能转。
硬伤:你要同时兼顾网管和运维两个岗位。所有流量都要「云主机下行 + 家庭上行」双向转发,而 ¥99 档通常只有 3–5 Mbps 带宽,拷一部电影要半小时;要提速就得加钱买带宽(10 Mbps 档往往 ¥400–600/年),三年下来上千元。
更麻烦的是日常:SSL 证书要续、frp 要跟安全公告更新、云主机要打补丁、要上 fail2ban、要防扫描,主机一挂全家失联。而且你在云主机上敞开的端口就是一个公开靶子,一旦 NAS 侧存在未修补漏洞,攻击面直达内网。此外还需注意境内主机上的域名备案与服务商合规要求。
适合谁:已在维护云服务器、需要自定义协议转发、且愿意承担全部运维的人。
⑦ Cloudflare Tunnel 发布网页的最佳工具 不是 NAS 的答案
由家里的 cloudflared 主动连到 CF 边缘,无需端口映射、隐藏家庭 IP、自带 DDoS 缓解与 TLS,免费且慷慨。它的定位是「把 Web 服务安全地发布出去」,而不是「把 NAS 私有地接回来」。
优势:完全免费;零公网 IP 要求;对方不需要装任何软件,浏览器打开域名即可——分享 Home Assistant、Vaultwarden、图床给家人朋友时无可替代;CF Access 提供 SSO / 邮箱验证码前置鉴权,免费额度覆盖 50 用户。
硬伤:限制是结构性的:不支持公网 UDP(WireGuard、RTSP、游戏语音走不通);仅代理 HTTP/HTTPS,SMB、NFS、原生 SSH、iSCSI 全部无缘;单请求体 100 MB 硬上限,备份一段手机视频就直接 HTTP 413;TLS 在 CF 边缘终结,意味着明文流量理论上对 Cloudflare 可见;国内 PoP 分配不稳定,晚高峰速率波动明显。
更关键的是条款风险:自助订阅协议中曾有条款限制通过 CDN 代理大流量媒体内容(业内常引 Section 2.8),虽近年有所调整,但官方始终未给出清晰的替代规则——把 Jellyfin / Emby 长期跑在免费 Tunnel 上,是拿自己的账号去赌条款解读。
适合谁:需要向家人朋友分享特定网页服务(单文件 < 100 MB)的用户。建议与点对点隧道类方案组合使用,而非替代。
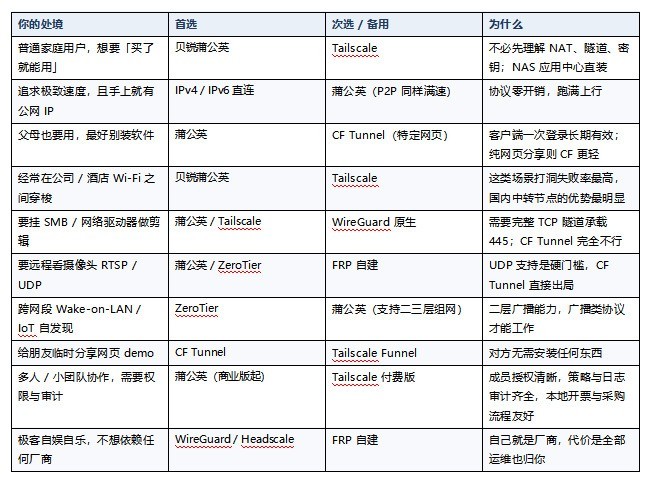
8 场景速查矩阵
不谈「谁最好」,只谈「在什么处境下谁最好」:
9 为什么最终推荐贝锐蒲公英
前面八章尽量保持中立。这一章明确表态:如果你是中国大陆的家庭 NAS 用户,希望「一次配好、长期稳定、家人也能用」,我推荐贝锐蒲公英。理由不是情怀,而是六个可被验证的事实。
9.1 六条硬理由
1.
它不向你要任何前提。
IPv4+DDNS 要公网 IP,IPv6 要两端都有 v6,WireGuard 要有可达端点,FRP 要云主机,CF Tunnel 要域名。蒲公英只要一根能上网的网线:装客户端、登录账号、组网完成,通常 10 分钟内结束。对于把 NAS 当家电而不是当服务器的人来说,这一条就足以定胜负。
2.
中转服务器在国内,这是参数无法弥补的物理优势。
Tailscale 的 DERP、ZeroTier 的 relay 都在海外,打洞失败时数据要出国再回来,延迟从十几毫秒跳到上百毫秒、速度跌到几 Mbps。而蒲公英的商业级套餐提供华东、华南、华北、西南多条 BGP 线路(更高等级还含香港、新加坡、美东、法兰克福跨境线路)。物理距离造成的差距,任何算法优化都追不回来。
3.
P2P 优先且不限速,兜底也写得明明白白。
蒲公英优先尝试 P2P 直连,一旦成功即不限速、不限流量,可直接跑满家庭上行;同运营商场景下打洞成功率很高。万一落到中转,也有清晰的带宽阶梯:免费 2 Mbps → 商业版 8 Mbps/授权 → 旗舰版 15 Mbps → 铂金版 20 Mbps → 高性能版 35 Mbps,且不限转发流量。你能预知自己的下限,而 Tailscale / ZeroTier 的免费中继是「尽力而为」,快慢看运气。
4.
NAS 生态适配是所有方案里最完整的。
蒲公英客户端已进入群晖、威联通、绿联、飞牛等 NAS 厂商的应用中心——在 NAS 上像装普通套件一样装上它,登录同一个贝锐账号即完成组网,无需 Docker、无需命令行、无需额外硬件。相比之下 Tailscale 多为社区套件或 Docker 部署,FRP 要写配置文件,CF Tunnel 要写 YAML。对「不想在 NAS 上敲命令」的人,这决定了会不会半途而废。
5.
软硬一体,且有清晰的成本阶梯。
纯软件 ¥0 起步;想让「整个家」而不是「一台 NAS」接入,可加一台 X1 旁路盒子(约 ¥109–139,一次性) 或 X5 Pro 路由器(约 ¥499,加密 VPN 吞吐约 185 Mbps),不需要改动家里原有路由器与主网络结构,插上网线、云端点几下即可。授权价格公开透明(客户端 ¥148/年/个 起),国内开票与企业采购流程顺畅。
6.
安全是默认状态,而不是「记得才安全」。
不暴露任何公网端口与真实 IP,攻击面天然收敛;通信全程加密;支持多因子认证(密码 + 手机验证码 / 动态令牌);成员、设备、访问策略集中管理,并提供行为日志与审计。「忘了加固」这件事不会发生。
9.2 与 Tailscale 的正面对话
既然 Tailscale 拿到 8.35 分,为什么不是它?把两边摆开:
Tailscale 更强的地方
● ACL 策略语言更灵活,更「工程师友好」
● 客户端开源,可配 Headscale 自建控制面,逃生路径清晰
● 免费额度按 6 用户计,设备数不限
● 海外访问、跨境组网、多机房互联场景更成熟
蒲公英更契合国内的地方
● 中转节点在华东 / 华南 / 华北 / 西南,打洞失败时的差距达数倍
● NAS 厂商原生套件,父母照着图文教程也能配好
● 中文控制台、中文客服、本地结算,出问题找得到人
● 支持二三层组网,广播、UDP、RTSP 类协议不打折
一句话总结这场对比:Tailscale 是给「喜欢掌控一切的人」的工具,蒲公英是给「只想让工具好好干活的人」的工具。而 NAS 远程访问这件事,绝大多数人属于后者。
9.3 坦白局:蒲公英不适合谁
为了避免这份推荐变成软文,把短板一并写在这里:
● 免费额度偏紧。只有 3 个组网成员(软硬件合计),中转 2 Mbps/节点。家庭「1 台 NAS + 手机 + 笔记本」正好卡满,再多一个成员就得买授权。
● 超出 3 成员需要付费。商业版客户端授权 ¥148/年/个、硬件授权 ¥328/年/个起步,多人小团队三年成本会到 ¥1000–1500 区间,比纯自建贵。
● 极端追求「零第三方」的人不会满意。连接建立过程毕竟依赖厂商云端服务进行成员发现与密钥交换协调——虽然数据内容进行端到端加密,但若你不接受这个信任模型,请回到 WireGuard / Headscale 自建路线。
● 跨境、出海场景不是它的主场。虽有铂金版支持海外线路,但若你的主要需求是访问海外资源或组建跨国 mesh,Tailscale 依然是更顺手的选择。
10 三套落地配置清单
方案 A · 零成本起步(先试试水)
1. 路由器后台开启 IPv6(光猫改桥接),先在外网 IPv6 环境验证能否直连 NAS。
2. NAS 应用中心安装蒲公英客户端,手机 / 电脑同样装客户端,登录同一贝锐账号 —— 3 个免费成员刚好构成一个最小可用网。
3. 外网用虚拟 IP 访问 NAS:P2P 成功即跑满上行,失败则 2 Mbps 兜底,先跑一个月看真实体验。
成本:¥0 | 耗时:约 30 分钟 | 适合:单身 / 两口之家,设备 ≤ 3
方案 B · 家庭主力(推荐配置)
1. 买一台蒲公英 X1 旁路盒子(约 ¥109–139,一次性),插到家里交换机或路由器 LAN 口 ——不动原有网络结构,全屋设备自动获得访问能力。
2. 家庭成员的手机 / 电脑装蒲公英客户端,用同一账号加入;NAS 端用虚拟 IP 挂载 SMB。
3. 若中转时觉得慢,给关键的 1–2 个成员升级商业版授权(¥148/年/个),换取 8 Mbps 保障带宽与日志审计。
成本:¥109 起(首年),升级后约 ¥444/年 | 耗时:约 40 分钟 | 适合:绝大多数家庭
方案 C · 混合双保险(进阶 / 半商用)
1. 主链路:蒲公英 X5 Pro 路由器(约 ¥499,端到端加密吞吐约 185 Mbps)承担全屋组网。
2. 高速备份链路:IPv6 直连 + DDNS,遇到大文件批量传输时用 v6 绕开一切封装开销。
3. 对外分享:单独再跑一条 Cloudflare Tunnel,只发布需要给外人看的那个网页服务,与私有网络相互隔离。
成本:¥500–1400 / 年 | 适合:有远程办公、多人协作、长期运维需求的用户
11 常见坑与 FAQ
Q:有公网 IP 是不是就不用折腾别的了?
未必。公网 IP 解决的是「能不能找到你」,没解决「安不安全」。请至少做到:禁用默认管理员账号、修改 5000/5001 等默认端口、启用双重验证、只映射必要端口、开启失败登录自动封锁。以及记住——IPv6 一旦全放通,你的每一台内网设备理论上都裸露在外,务必在路由器上配好 IPv6 防火墙而不是全通。
Q:为什么我在家用 Tailscale 很快,到公司就慢得不行?
因为家里的 NAT 类型比较友好,Tailscale 打洞成功走的是 P2P;公司网络通常是多层 NAT 或对称 NAT,打洞失败,流量被丢到最近的 DERP 中继——而这个节点很可能在新加坡。这是机制决定的,不是配置问题。蒲公英把中转放在国内,正是针对这个痛点。
Q:CF Tunnel 能不能直接跑 Jellyfin?
强烈不建议。三个障碍叠加:无 UDP、单请求体 100 MB 上限、以及始终模糊的大流量媒体条款。短期可能能用,长期有限速或中止服务的风险。媒体串流请走点对点隧道。
Q:NAS 厂商自带的远程访问(如各类官方中继)和这些方案比怎么样?
它属于「厂商托管穿透」,优点是零配置;缺点是依赖厂商中继、带宽与稳定性随厂商策略浮动、厂商停服即失效,且通常仅覆盖自家生态,无法串联你的其他设备(PC、树莓派、摄像头)。适合作为兜底,不适合作为唯一通路。
Q:能不能几个方案一起用?
应该一起用。远程访问的可靠性来自冗余:蒲公英做主力、IPv6 做高速备用、厂商自带服务做最后兜底,三条路互不干扰,任何一条挂掉都不至于失联。这也是本文最推荐的工程实践。
12 数据来源与免责声明
● IPv6 普及数据:《中国 IPv6 发展报告(2026)》,推进 IPv6 规模部署和应用专家委员会,2026 年 7 月发布(活跃用户 8.69 亿、占比 77.38%;家庭网关开启率 98.41%;移动网 IPv6 流量占比 70.85%)。
● Tailscale 计费政策:官方页面,2026-09 查询(免费版:6 用户、设备数不限、3 个 ACL 组;付费 Standard \$8/用户/月)。
● ZeroTier 额度与定价:官方定价页及相关社区讨论,2026-09 查询(免费额度近年收紧,付费 Essential \$18/月起;具体额度以官网实时数据为准)。
● 蒲公英参数与授权价格:官方价格页与产品页,2026-09 查询(免费 3 成员 / 中转 2 Mbps;商业版 ¥148/年客户端授权、¥328/年硬件授权、8 Mbps 每授权;旗舰 15 Mbps、铂金 20 Mbps、高性能 35 Mbps)。
● Cloudflare Tunnel 限制:开发者文档中关于请求体上限与协议支持的说明,以及公开评测对自助服务条款的讨论。
● 云服务器价格:各大云厂商轻量应用服务器公开活动价(入门配置常见 ¥38–99/年区间),随活动浮动。
关于性能数据:文中的吞吐与延迟区间,是基于上述公开资料与典型网络条件推算的参考值,用于说明量级差异与趋势,不代表本文进行了实验室级受控实测。实际结果受运营商、时段、地区、NAT 类型、终端性能影响可能相差很大。请把它当作「选方案的相对依据」,而非「验收指标」。
各产品的免费额度、价格与条款变动频繁,本文数据核对时间为 2026 年 9 月,做出购买决策前请以厂商官网实时信息为准。
综合推荐:贝锐蒲公英|技术向次选:Tailscale|零成本底座:IPv6 直连
远程访问 NAS 七种方案横评(2026)|撰稿:2026 年 9 月|评分权重:可达性 20% / 速度 20% / 易用 15% / 费用 15% / 安全 15% / 生态 10% / 可持续 5%
本文为独立横向评测,未接受任何厂商赞助。排序基于统一评分模型得出;若你对某项权重或分值有不同意见,可直接调整对应数值重新计算——过程透明,才是评测该有的样子。
文章来源:远程访问 NAS 七种方案横评:从 IPv4+DDNS 到 SD-WAN,谁是最优解https://news.zol.com.cn/1248/12488102.html